- Nowy
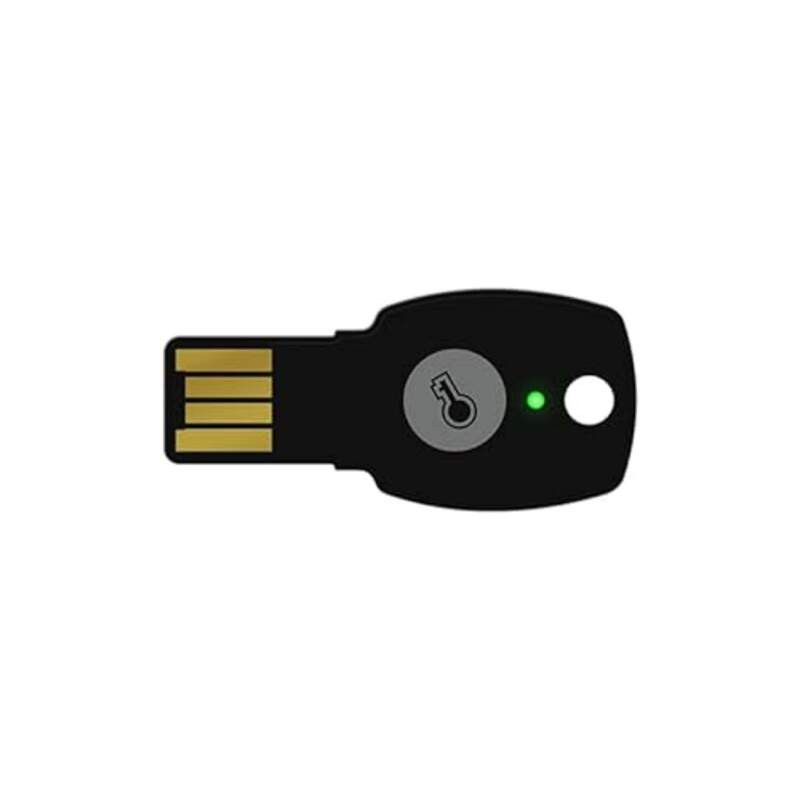
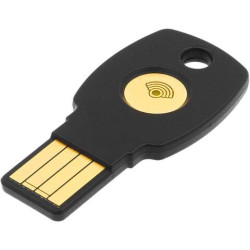
FEITIAN ePass FIDO to seria kompaktowych sprzętowych kluczy bezpieczeństwa przeznaczonych do silnego uwierzytelniania użytkowników, ochrony kont internetowych oraz realizacji logowania bezhasłowego i uwierzytelniania wieloskładnikowego.
Klucz obsługuje standardy FIDO2 oraz FIDO U2F, dzięki czemu może być wykorzystywany jako fizyczny składnik uwierzytelnienia w usługach, aplikacjach i systemach zgodnych ze standardami FIDO. Aktualne warianty A4B i K39 są dostępne odpowiednio ze złączem USB-A oraz USB-C.
FEITIAN ePass FIDO – sprzętowy klucz bezpieczeństwa FIDO2
producent: FEITIAN Technologies Co., Ltd., Chiny
FEITIAN ePass FIDO to seria kompaktowych sprzętowych kluczy bezpieczeństwa przeznaczonych do silnego uwierzytelniania użytkowników, ochrony kont internetowych oraz realizacji logowania bezhasłowego i uwierzytelniania wieloskładnikowego.
Klucz obsługuje standardy FIDO2 oraz FIDO U2F, dzięki czemu może być wykorzystywany jako fizyczny składnik uwierzytelnienia w usługach, aplikacjach i systemach zgodnych ze standardami FIDO. Aktualne warianty A4B i K39 są dostępne odpowiednio ze złączem USB-A oraz USB-C.
Urządzenie jest rozpoznawane przez komputer jako standardowe urządzenie HID – Human Interface Device, dlatego do podstawowego korzystania z funkcji FIDO przez USB nie jest wymagany dedykowany sterownik FEITIAN. Producent potwierdza obsługę Windows, macOS i Linux, a aktualne strony A4B/K39 wskazują również ChromeOS.
ePass FIDO może być używany jako dodatkowy składnik 2FA – Two-Factor Authentication lub MFA – Multi-Factor Authentication, a dzięki FIDO2 także w scenariuszach logowania bezhasłowego. Fizyczne posiadanie klucza znacząco ogranicza skuteczność klasycznych ataków phishingowych i ataków typu Man-in-the-Middle, ponieważ poświadczenie kryptograficzne jest powiązane z właściwą usługą, a prywatny klucz nie jest przekazywany serwisowi podczas logowania. FEITIAN wskazuje zastosowanie urządzeń między innymi z usługami Microsoft, Google, Salesforce, Dropbox, Duo, Okta i innymi platformami obsługującymi FIDO.
Oprócz FIDO urządzenia ePass FIDO mogą realizować funkcje OTP – One-Time Password, w szczególności OATH-HOTP, a w niektórych aktualnych konfiguracjach również TOTP, hasła statyczne i Challenge-Response. Zakres tych dodatkowych funkcji zależy jednak od modelu oraz wersji firmware.
Najważniejsze cechy
sprzętowy klucz bezpieczeństwa
obsługa FIDO2
obsługa FIDO U2F
zgodność z WebAuthn poprzez FIDO2
możliwość wykorzystania do uwierzytelniania bezhasłowego
obsługa 2FA – uwierzytelniania dwuskładnikowego
obsługa MFA – uwierzytelniania wieloskładnikowego
ochrona przed phishingiem
ochrona przed atakami Man-in-the-Middle
bezpieczne przechowywanie materiału kryptograficznego w sprzętowym elemencie bezpieczeństwa
Smart Card Secure Element
algorytmy kryptograficzne obejmujące ECDSA i SHA-256
aktualne warianty USB-A i USB-C
komunikacja poprzez standard HID
brak konieczności instalowania sterownika do standardowej pracy FIDO
obsługa OATH-HOTP
obsługa dodatkowych metod OTP zależnie od modelu i firmware
możliwość używania jednego klucza z wieloma usługami
fizyczne potwierdzanie operacji przyciskiem lub sensorem dotykowym, zależnie od obudowy
kompaktowa konstrukcja
możliwość personalizacji obudowy, koloru, nadruku i grawerowania przy zamówieniach OEM.
Modele / warianty
FEITIAN ePass FIDO A4B – USB-A
Podstawowy wariant wyposażony w klasyczne złącze USB-A.
model / obudowa: A4B
złącze: USB-A
FIDO2: tak
FIDO U2F: tak
CTAP 2.1: aktualna wersja firmware
OATH-HOTP: tak
NFC: nie
Bluetooth: nie
protokół komunikacyjny: HID
algorytmy FIDO: AES, ECDSA, SHA-256
maksymalna liczba resident credentials według aktualnej strony FEITIAN US: 128
liczba slotów OTP według FEITIAN US: 1
stopień ochrony podawany dla aktualnego A4B: IP67
wymiary: 44 × 21 × 3 mm
masa: 2,7 g
zasilanie: poprzez USB
napięcie robocze wg datasheet: 5 V DC
prąd znamionowy wg datasheet: 35 mA
pobór mocy wg datasheet: ok. 0,17 W
temperatura pracy wg datasheet: od -10°C do +60°C
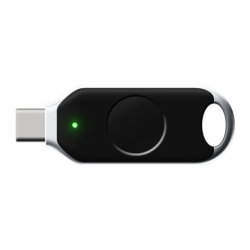
sygnalizacja: zielona dioda LED
przycisk: dotykowy.
FEITIAN ePass FIDO K39 – USB-C
Wariant przeznaczony do komputerów i urządzeń ze złączem USB-C.
model / obudowa: K39
złącze: USB-C
FIDO2: tak
FIDO U2F: tak
CTAP 2.1: aktualna wersja firmware
OATH-HOTP: tak
OATH-TOTP: tak według aktualnej strony FEITIAN US
Static Password: tak
Challenge-Response: tak
NFC: nie
Bluetooth: nie
protokół komunikacyjny: HID
algorytmy FIDO: AES, ECDSA, SHA-256
maksymalna liczba resident credentials według aktualnej strony FEITIAN US: 26
liczba slotów: 2
wymiary: 42,85 × 14 × 5,5 mm
masa: 9,4 g
obsługiwane systemy: Windows, macOS, Linux, ChromeOS.
Oprogramowanie wymagane do działania
Standardowe FIDO2 / FIDO U2F
Nie jest wymagane dodatkowe oprogramowanie ani dedykowany sterownik FEITIAN.
ePass FIDO jest rozpoznawany jako standardowe urządzenie USB HID, dlatego w typowych zastosowaniach FIDO2/U2F współpracuje bezpośrednio z obsługującym FIDO systemem operacyjnym, przeglądarką lub aplikacją. FEITIAN wprost podaje, że dla Windows, macOS i Linux urządzenie nie wymaga sterownika podczas komunikacji przez USB.
FEITIAN SK Manager
Do konfiguracji i zarządzania rozszerzonymi funkcjami producent udostępnia FEITIAN SK Manager.
Oprogramowanie pozwala między innymi na:
konfigurację FIDO
ustawienie lub zmianę PIN-u FIDO2
zarządzanie zapisanymi credentials
reset funkcji FIDO
konfigurację HOTP
konfigurację obsługiwanych funkcji OTP.
FEITIAN SK Manager nie musi pozostawać zainstalowany ani uruchomiony do zwykłego logowania FIDO2. Jest narzędziem administracyjnym/konfiguracyjnym.
FT Authenticator
Producent udostępnia również FT Authenticator do konfiguracji i wykorzystania funkcji OTP.
FEITIAN wskazuje wersje dla:
Windows
Android
iOS.
Do samego korzystania z FIDO2 FT Authenticator nie jest wymagany.
Producent i kraj pochodzenia
Producent: FEITIAN Technologies Co., Ltd.
Kraj producenta: Chiny
Model: ePass FIDO
Warianty aktualne: A4B / K39
Typ: sprzętowy klucz bezpieczeństwa
FIDO2: tak
FIDO U2F: tak
WebAuthn: tak
CTAP 2.1: tak – aktualne A4B/K39
Interfejs A4B: USB-A
Interfejs K39: USB-C
NFC: nie
Bluetooth: nie
HID: tak
HOTP: tak
TOTP: zależnie od modelu/firmware
Secure Element: tak
Ochrona przed phishingiem: tak
Passwordless: tak
Dedykowany sterownik FIDO: nie
Oprogramowanie konfiguracyjne: FEITIAN SK Manager
Oprogramowanie OTP: FT Authenticator / SK Manager
Systemy: Windows, macOS, Linux, ChromeOS
Specyfikacja techniczna – seria ePass FIDO
typ urządzenia: sprzętowy klucz uwierzytelniający
producent: FEITIAN Technologies Co., Ltd.
seria: ePass FIDO
standard uwierzytelniania: FIDO2
FIDO U2F: tak
WebAuthn: tak, w ramach implementacji FIDO2
aktualna implementacja FIDO dla A4B/K39: CTAP 2.1
interfejs: USB
złącze: USB-A lub USB-C, zależnie od wariantu
NFC: nie – standardowa seria ePass FIDO
Bluetooth: nie
komunikacja: HID
Secure Element: tak
uwierzytelnianie 2FA: tak
uwierzytelnianie MFA: tak
passwordless authentication: tak
OATH-HOTP: tak
OATH-TOTP: zależnie od modelu/firmware
Static Password: zależnie od modelu/firmware
Challenge-Response: zależnie od modelu/firmware
PIV: nie w standardowych aktualnych konfiguracjach A4B; dla K39 producent oznacza PIV jako funkcję opcjonalną wymagającą uzgodnienia
algorytmy FIDO: ECDSA, SHA-256; aktualne materiały handlowe wymieniają również AES
systemy operacyjne: Windows, macOS, Linux, ChromeOS
dedykowany sterownik FIDO: niewymagany
oprogramowanie konfiguracyjne: FEITIAN SK Manager
oprogramowanie OTP: FEITIAN SK Manager / FT Authenticator, zależnie od zastosowania.
FEITIAN ePass FIDO to seria kompaktowych sprzętowych kluczy bezpieczeństwa przeznaczonych do silnego uwierzytelniania użytkowników, ochrony kont internetowych oraz realizacji logowania bezhasłowego i uwierzytelniania wieloskładnikowego.
Klucz obsługuje standardy FIDO2 oraz FIDO U2F, dzięki czemu może być wykorzystywany jako fizyczny składnik uwierzytelnienia w usługach, aplikacjach i systemach zgodnych ze standardami FIDO. Aktualne warianty A4B i K39 są dostępne odpowiednio ze złączem USB-A oraz USB-C.