- Nowy
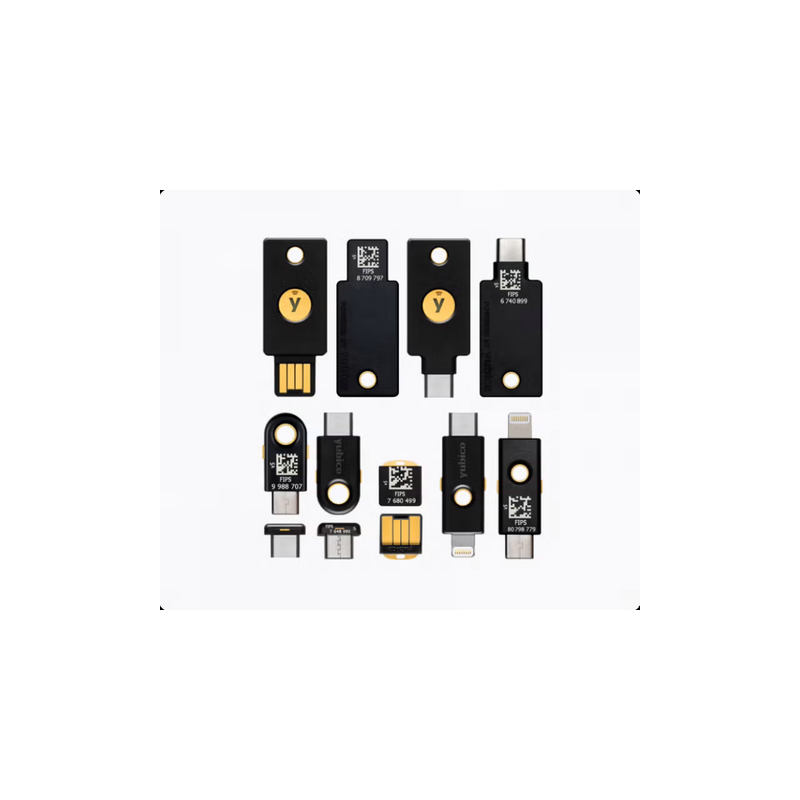
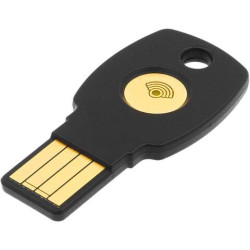
YubiKey 5 FIPS Series to profesjonalna seria sprzętowych kluczy bezpieczeństwa firmy Yubico, przeznaczona przede wszystkim dla administracji publicznej, instytucji rządowych, sektora obronnego, finansowego, ochrony zdrowia oraz przedsiębiorstw i organizacji działających w środowiskach podlegających rygorystycznym wymaganiom bezpieczeństwa i zgodności.
Zapytaj o cenę i dostępność na info(@)pronetkrakow.com.pl
YubiKey 5 FIPS Series – certyfikowany sprzętowy klucz bezpieczeństwa FIPS 140-3
Producent: Yubico AB
Produkcja: Szwecja, USA,
YubiKey 5 FIPS Series to profesjonalna seria sprzętowych kluczy bezpieczeństwa firmy Yubico, przeznaczona przede wszystkim dla administracji publicznej, instytucji rządowych, sektora obronnego, finansowego, ochrony zdrowia oraz przedsiębiorstw i organizacji działających w środowiskach podlegających rygorystycznym wymaganiom bezpieczeństwa i zgodności.
Aktualna generacja YubiKey 5 FIPS z firmware 5.7.4 posiada walidację FIPS 140-3 Security Level 2, z Physical Security Level 3 w ramach programu CMVP (Cryptographic Module Validation Program) amerykańskiego NIST – National Institute of Standards and Technology. Seria spełnia również wymagania najwyższego poziomu zapewnienia uwierzytelnienia AAL3 (Authenticator Assurance Level 3) określonego w NIST SP 800-63B.
YubiKey 5 FIPS umożliwia stosowanie odpornego na phishing uwierzytelniania wieloskładnikowego MFA oraz uwierzytelniania bezhasłowego. Klucze wykorzystują sprzętowo zabezpieczony Secure Element do ochrony kluczy kryptograficznych i obsługują zarówno nowoczesne mechanizmy FIDO2/WebAuthn i sprzętowe passkeys, jak również rozwiązania wykorzystywane w infrastrukturze przedsiębiorstw, takie jak PIV Smart Card, OpenPGP, OATH-TOTP i OATH-HOTP.
Seria została zaprojektowana tak, aby umożliwiać wykorzystanie jednego fizycznego urządzenia w nowoczesnych środowiskach cloud, systemach hybrydowych oraz istniejącej infrastrukturze wykorzystującej certyfikaty i karty inteligentne.
YubiKey nie wymaga baterii ani własnego połączenia z Internetem. Uwierzytelnienie wykonywane jest po podłączeniu urządzenia do portu USB lub – w odpowiednich modelach – przez NFC albo Lightning.
Klucze YubiKey 5 FIPS charakteryzują się konstrukcją odporną na wodę i pył zgodnie z klasą IP68, brakiem ruchomych części oraz wysoką odpornością mechaniczną.
Najważniejsze cechy
walidacja FIPS 140-3 Security Level 2
Physical Security Level 3
zgodność z wymaganiami NIST SP 800-63B AAL3
sprzętowe uwierzytelnianie odporne na phishing
obsługa MFA – Multi-Factor Authentication
obsługa uwierzytelniania bezhasłowego
obsługa sprzętowych passkeys
obsługa FIDO2 i WebAuthn
obsługa PIV Smart Card
obsługa OpenPGP
obsługa OATH-TOTP
obsługa OATH-HOTP
obsługa Challenge-Response
obsługa Yubico OTP poza zakresem walidacji FIPS 140-3
sprzętowy Secure Element chroniący materiał kryptograficzny
możliwość zastosowania w środowiskach rządowych i regulowanych
możliwość integracji z nowoczesnymi oraz starszymi systemami uwierzytelniania
brak baterii
brak ruchomych części
brak konieczności zapewnienia kluczowi połączenia z Internetem
odporność na wodę i pył IP68
odporność na zgniatanie
dostępne modele USB-A, USB-C, NFC oraz Lightning
zgodność z Windows, macOS, Linux i ChromeOS
współpraca z popularnymi przeglądarkami i usługami obsługującymi FIDO2/WebAuthn
Modele / warianty YubiKey 5 FIPS Series
YubiKey 5 NFC FIPS (140-3)
złącze: USB-A
NFC: tak
standard NFC: ISO/IEC 14443-3 Type A
wymiary: 18 × 45 × 3,3 mm
masa: ok. 3 g
format: pełnowymiarowy klucz
firmware: 5.7
FIPS 140-3: tak
zastosowanie: komputery z USB-A oraz urządzenia obsługujące NFC
YubiKey 5C NFC FIPS (140-3)
złącze: USB-C
NFC: tak
standard NFC: ISO/IEC 14443-3 Type A
wymiary: 18 × 45 × 3,7 mm
masa: ok. 4,1 g
format: pełnowymiarowy klucz
firmware: 5.7
FIPS 140-3: tak
zastosowanie: komputery, tablety i urządzenia mobilne z USB-C lub NFC
YubiKey 5C FIPS (140-3)
złącze: USB-C
NFC: nie
wymiary: 12,5 × 29,5 × 5 mm
masa: ok. 2 g
format: kompaktowy klucz
firmware: 5.7
FIPS 140-3: tak
zastosowanie: urządzenia wyposażone w USB-C
YubiKey 5 Nano FIPS (140-3)
złącze: USB-A
NFC: nie
wymiary: ok. 12 × 13 × 3,1 mm
masa: ok. 2,9 g
format: Nano
firmware: 5.7
FIPS 140-3: tak
zastosowanie: półstała instalacja w porcie USB-A komputera lub stacji roboczej
YubiKey 5C Nano FIPS (140-3)
złącze: USB-C
NFC: nie
wymiary: 12 × 10,1 × 7 mm
masa: ok. 1 g
format: Nano
firmware: 5.7
FIPS 140-3: tak
zastosowanie: półstała instalacja w porcie USB-C komputera lub stacji roboczej
YubiKey 5Ci FIPS (140-3)
złącza: USB-C oraz Lightning
NFC: nie
wymiary: 12 × 40,3 × 5 mm
masa: ok. 2,9 g
firmware: 5.7
FIPS 140-3: tak
zgodność sprzętowa: m.in. Apple MFi
zastosowanie: urządzenia wyposażone w USB-C lub Lightning
Oprogramowanie wymagane do działania
Do podstawowego wykorzystania YubiKey 5 FIPS jako klucza FIDO2/WebAuthn w kompatybilnych systemach i usługach nie jest wymagane instalowanie osobnego sterownika lub dedykowanej aplikacji Yubico.
W środowiskach wykorzystujących pełną funkcjonalność FIPS konfiguracja urządzenia zależy jednak od używanego protokołu.
Yubico Authenticator – zalecane narzędzie graficzne
dostępne dla komputerów oraz urządzeń mobilnych
umożliwia obsługę poświadczeń OATH
umożliwia zarządzanie wybranymi funkcjami klucza
umożliwia wprowadzenie aplikacji FIDO2, OATH i PIV w stan FIPS Approved
może być wykorzystywane do zarządzania PIN-em i konfiguracją wybranych funkcji
YubiKey Manager – ykman CLI
dostępny dla Windows, macOS i Linux
wymagany przy zaawansowanej konfiguracji YubiKey
umożliwia konfigurację FIDO2, PIV, OATH, OpenPGP, YubiHSM Auth oraz innych aplikacji
umożliwia inicjalizację funkcji urządzenia w trybie FIPS Approved
jest oficjalnym narzędziem wykorzystywanym w dokumentacji Yubico do przygotowania modułu do pracy zgodnej z FIPS 140-3
YubiKey Smart Card Minidriver – opcjonalnie
system: Windows
przeznaczony do środowisk wykorzystujących PIV / Smart Card
może być stosowany m.in. razem z Microsoft Active Directory Certificate Services i rozwiązaniami zarządzania certyfikatami
PKCS#11 – opcjonalnie
wykorzystywane przy integracji YubiKey z aplikacjami i systemami korzystającymi z interfejsu kryptograficznego PKCS#11
Ważna informacja dotycząca FIPS 140-3
Aktualne YubiKey 5 FIPS z firmware 5.7.4 są dostarczane z trybem FIPS Approved wyłączonym. Przed rozpoczęciem tworzenia poświadczeń przeznaczonych do pracy zgodnej z FIPS 140-3 odpowiednie aplikacje klucza muszą zostać właściwie zainicjalizowane.
W zależności od wykorzystywanej funkcji wymagane jest między innymi ustawienie odpowiednich PIN-ów, kodów dostępu lub kluczy zarządzających. Dla FIDO2 wymagany jest PIN o długości co najmniej 8 znaków. Po prawidłowym przełączeniu danej funkcji w tryb FIPS Approved nie można wyprowadzić jej z tego trybu bez wyzerowania odpowiedniej aplikacji.
Z tego powodu w zastosowaniach wymagających formalnej zgodności FIPS urządzenie powinno być wdrażane zgodnie z dokumentacją Yubico oraz polityką bezpieczeństwa organizacji.
SPECYFIKACJA
Producent: Yubico AB
Produkcja: Szwecja, USA,
Specyfikacja techniczna
producent: Yubico AB / Yubico
seria: YubiKey 5 FIPS Series
typ urządzenia: sprzętowy klucz bezpieczeństwa
aktualna generacja: YubiKey 5 FIPS 140-3
firmware aktualnej certyfikowanej generacji: 5.7.4 / seria firmware 5.7
walidacja NIST: FIPS 140-3
poziom walidacji: Security Level 2
poziom bezpieczeństwa fizycznego: Physical Security Level 3
poziom uwierzytelnienia NIST: AAL3
FIDO2: tak
WebAuthn: tak
FIDO CTAP 2.1: tak
sprzętowe passkeys: tak
liczba przechowywanych poświadczeń FIDO2 / passkeys: do 100
PIV Smart Card: tak
liczba certyfikatów PIV: do 24
OpenPGP: tak
OATH-TOTP: tak
OATH-HOTP: tak
liczba poświadczeń OATH: do 64
Yubico OTP: obsługiwane sprzętowo; funkcja OTP Touch-Triggered nie jest walidowana w ramach FIPS 140-3
liczba OTP seeds: 2
Challenge-Response: tak
Static Password: tak
FIDO U2F: urządzenie posiada funkcjonalność U2F, jednak w trybie zgodnym z FIPS 140-3 U2F jest wyłączone i należy korzystać z FIDO2
Secure Element: tak
HID Keyboard: tak
CCID Smart Card: tak
FIDO HID: tak
interfejs USB: USB 2.0, zależnie od modelu USB-A lub USB-C
NFC: zależnie od modelu
standard NFC: ISO/IEC 14443-3 Type A
Lightning: YubiKey 5Ci FIPS
szybkość transmisji USB: do 12 Mb/s
pobór mocy: poniżej 150 mW
bateria: nie
połączenie sieciowe wymagane przez klucz: nie
deklarowana liczba cykli podłączenia USB: ponad 100 000
deklarowana liczba cykli zapisu/kasowania: ponad 500 000
temperatura pracy: 0°C do 40°C
temperatura przechowywania: -20°C do 85°C
MTBF: ponad 100 lat
odporność na wodę i pył: IP68
odporność na zgniatanie: do 25 N·m
sprzętowe oznaczenia zgodności: m.in. CE, FCC, UKCA, RoHS
obsługiwane systemy: Windows, macOS, Linux, ChromeOS; zakres funkcjonalności mobilnej zależy od modelu, interfejsu i aplikacji
RSA: do 4096 bitów, przy czym tryb FIPS 140-3 nakłada dodatkowe ograniczenia na dozwolone algorytmy
ECC: m.in. P-256 i P-384
PKCS#11: obsługiwane
PIV Smart Card Minidriver dla Windows: dostępny
YubiKey 5 FIPS Series to profesjonalna seria sprzętowych kluczy bezpieczeństwa firmy Yubico, przeznaczona przede wszystkim dla administracji publicznej, instytucji rządowych, sektora obronnego, finansowego, ochrony zdrowia oraz przedsiębiorstw i organizacji działających w środowiskach podlegających rygorystycznym wymaganiom bezpieczeństwa i zgodności.