- Nowy
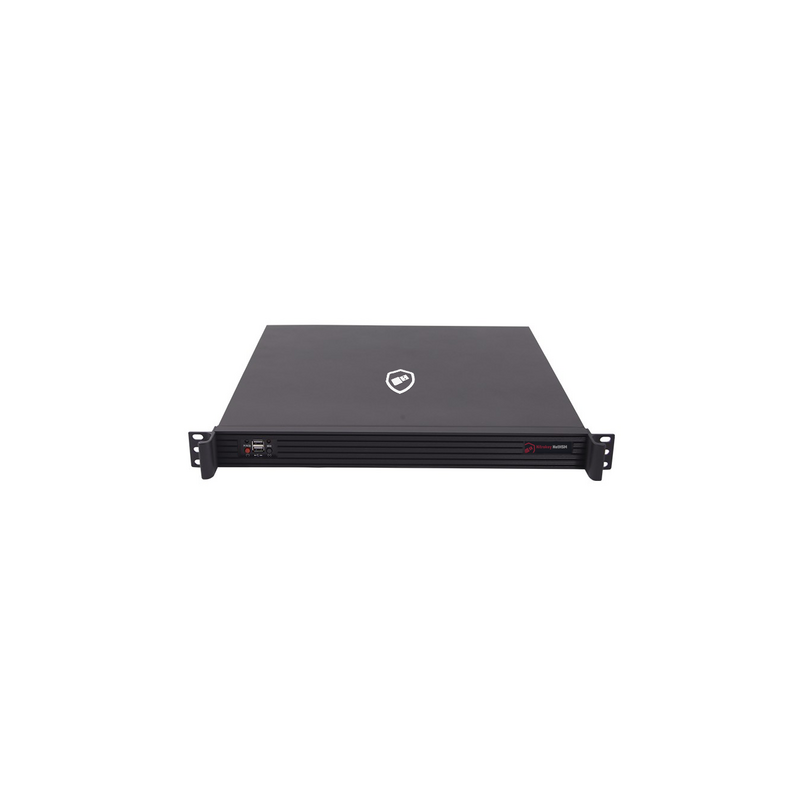
Nitrokey NetHSM to profesjonalny, sieciowy moduł HSM (Hardware Security Module – sprzętowy moduł bezpieczeństwa) przeznaczony do bezpiecznego generowania, przechowywania i wykorzystywania kluczy kryptograficznych w środowiskach firmowych, serwerowych i infrastruktury PKI.
Zapytaj o cenę i dostępność na info(@)pronetkrakow.com.pl
Nitrokey NetHSM – sieciowy sprzętowy moduł bezpieczeństwa HSM
Producent: Nitrokey GmbH, Niemcy
Nitrokey NetHSM to profesjonalny, sieciowy moduł HSM (Hardware Security Module – sprzętowy moduł bezpieczeństwa) przeznaczony do bezpiecznego generowania, przechowywania i wykorzystywania kluczy kryptograficznych w środowiskach firmowych, serwerowych i infrastruktury PKI.
Urządzenie umożliwia odseparowanie kluczy prywatnych od serwerów i aplikacji, dzięki czemu klucze pozostają chronione również w przypadku przejęcia systemu, na którym działa wykorzystująca je usługa. NetHSM może być stosowany m.in. do ochrony kluczy TLS, infrastruktury PKI i urzędów certyfikacji CA, DNSSEC oraz innych systemów korzystających z operacji kryptograficznych.
NetHSM wyróżnia się otwartą architekturą Open Source. Kod źródłowy rozwiązania jest publicznie dostępny, co umożliwia jego niezależną analizę i audyt oraz ogranicza uzależnienie organizacji od zamkniętych technologii jednego dostawcy. System korzysta z architektury typu unikernel opartej na MirageOS, a główne komponenty zostały stworzone w języku OCaml zapewniającym bezpieczeństwo typów i pamięci. NetHSM wykorzystuje również formalnie zweryfikowany mikrojądro Muen.
Podstawowym interfejsem komunikacyjnym urządzenia jest REST API. Dostępna jest również obsługa standardu PKCS#11, dzięki czemu NetHSM może być integrowany z istniejącymi aplikacjami i systemami kryptograficznymi. Producent potwierdza integracje m.in. z Apache, EJBCA, Knot DNS, Nginx, OpenBao, OpenDNSSEC, OpenSSL i SSH.
Najważniejsze zastosowania
bezpieczne przechowywanie kluczy kryptograficznych,
generowanie kluczy bezpośrednio w środowisku HSM,
infrastruktura PKI (Public Key Infrastructure),
urzędy certyfikacji CA (Certificate Authority),
ochrona kluczy TLS wykorzystywanych przez serwery WWW,
DNSSEC,
podpisy cyfrowe,
szyfrowanie i deszyfrowanie danych,
infrastruktura blockchain wykorzystująca chronione klucze kryptograficzne,
integracja aplikacji poprzez REST API,
integracja systemów wykorzystujących standard PKCS#11,
budowa wysoko dostępnych środowisk HSM poprzez klastrowanie urządzeń.
Bezpieczeństwo
klucze kryptograficzne przechowywane są w postaci zaszyfrowanej,
wykorzystanie sprzętowego TPM 2.0,
sprzętowy generator liczb losowych TRNG,
architektura Open Source umożliwiająca niezależny audyt,
główny system opracowany w bezpiecznym pamięciowo i typowo języku OCaml,
architektura unikernel oparta na MirageOS,
rozmiar systemu poniżej 50 MB w celu ograniczenia powierzchni ataku,
formalnie zweryfikowany mikrojądro Muen,
separacja funkcjonalna sterowników platformy, interfejsu sieciowego oraz logiki aplikacyjnej,
możliwość tworzenia klastrów NetHSM w celu zapewnienia wysokiej dostępności i skalowania wydajności,
architektura przygotowana do późniejszego dodania algorytmów kryptografii postkwantowej, takich jak ML-KEM i ML-DSA, poprzez aktualizacje oprogramowania.
Oprogramowanie wymagane do działania
NetHSM jest samodzielnym urządzeniem sieciowym i producent nie wskazuje jednego obowiązkowego, zamkniętego programu klienckiego, który byłby wymagany do jego użytkowania. Zarządzanie i integrację można realizować na kilka sposobów:
nitropy / pynitrokey – rekomendowane przez Nitrokey narzędzie CLI (Command Line Interface – interfejs wiersza poleceń) do zarządzania NetHSM,
REST API – podstawowy interfejs komunikacyjny NetHSM; pozwala na instalację, administrację oraz wykonywanie operacji,
curl – może być używany do bezpośredniej komunikacji z REST API,
NetHSM PKCS#11 Module – wymagany w przypadku integracji aplikacji poprzez standard PKCS#11,
biblioteki i SDK dostępne dla wielu języków programowania – w zależności od sposobu integracji aplikacji z REST API.
Narzędzie nitropy dostępne jest jako część pakietu pynitrokey. Dokumentacja Nitrokey opisuje jego instalację m.in. w systemach Linux, macOS i Windows, przy czym producent określa obecnie wsparcie nitropy dla Windows jako eksperymentalne.
Przykładowe oprogramowanie, dla którego producent potwierdza możliwość współpracy z NetHSM:
Apache,
EJBCA,
Knot DNS,
Nginx,
OpenBao,
OpenDNSSEC,
OpenSSL,
SSH.
Specyfikacja
Producent: Nitrokey GmbH
Produkcja: Niemcy
Nitrokey NetHSM 2
typ urządzenia: sieciowy HSM – Hardware Security Module,
algorytmy kryptograficzne: AES-128, AES-192, AES-256, ECC, RSA 1024–8192 bit,
obsługiwane krzywe ECC: NIST P-256, P-384, P-521, Curve25519, Koblitz secp256k1, Brainpool P256r1, P384r1, P512r1,
szyfrowanie: AES-CBC,
deszyfrowanie: AES-CBC, RSA Raw, RSA PKCS#1, RSA OAEP z MD5, SHA-1, SHA-224, SHA-256, SHA-384 i SHA-512,
podpisy: RSA PKCS#1, RSA-PSS z MD5/SHA-1/SHA-224/SHA-256/SHA-384/SHA-512, EdDSA, ECDSA oraz Schnorr BIP-340,
pojemność: ponad 1 000 000 kluczy,
sprzętowy generator liczb losowych TRNG: jakość PTG.3 zgodnie z AIS 20/31,
Secure Element: TPM 2.0,
procesor: Intel Core 14. generacji,
Intel Management Engine: wyłączony,
pamięć RAM: 32 GB DDR5 5600 MHz,
pamięć RAM z korekcją błędów ECC,
pamięć masowa: 480 GB NVMe,
zabezpieczenie pamięci masowej: Power Loss Data Protection,
interfejs sieciowy: Ethernet 2,5 Gb/s,
obudowa: rack 19",
wysokość obudowy: 2U,
szerokość: ok. 43 cm,
głębokość: ok. 35 cm,
wysokość: ok. 9 cm,
masa: ok. 10 kg,
zasilanie: 2 × redundantny zasilacz 550 W,
napięcie wejściowe: 100–240 V,
typowy pobór energii w spoczynku: ok. 135 W,
typowy pobór energii pod obciążeniem: ok. 145 W,
pobór energii podczas uruchamiania: ok. 220 W,
zawartość zestawu: zabezpieczony NetHSM oraz 2 przewody zasilające,
urządzenie dostarczane w indywidualnie zabezpieczonym opakowaniu.
Wydajność
NIST P-256: ok. 6800 operacji/s,
NIST P-384: ok. 3500 operacji/s,
NIST P-521: ok. 4100 operacji/s,
RSA-1024: ok. 5700 operacji/s,
RSA-2048: ok. 1700 operacji/s,
RSA-3072: ok. 700 operacji/s,
RSA-4096: ok. 300 operacji/s,
Ed25519: ok. 9100 operacji/s,
secp256k1: ok. 6900 operacji/s,
secp256k1 + Schnorr BIP-340: ok. 5800 operacji/s,
Brainpool P256r1: ok. 6600 operacji/s,
Brainpool P384r1: ok. 3400 operacji/s,
Brainpool P512r1: ok. 1800 operacji/s,
AES-256-CBC: ok. 14 300 operacji/s,
generowanie kluczy ECC: ok. 500 kluczy/s,
generowanie RSA-2048: ok. 70 kluczy/s,
generowanie RSA-3072: ok. 20 kluczy/s,
generowanie RSA-4096: ok. 7 kluczy/s,
generator liczb losowych: ok. 6,77 MB/s.
Podane przez Nitrokey pomiary obejmują komunikację sieciową i zostały wykonane end-to-end z wykorzystaniem wielu równoległych, trwałych połączeń.
Nitrokey NetHSM to profesjonalny, sieciowy moduł HSM (Hardware Security Module – sprzętowy moduł bezpieczeństwa) przeznaczony do bezpiecznego generowania, przechowywania i wykorzystywania kluczy kryptograficznych w środowiskach firmowych, serwerowych i infrastruktury PKI.